
Rabu, 11 November 2026. Artikel ini disusun dari imbauan resmi Ditjen Dukcapil dan Disdukcapil daerah, Direktorat Jenderal Pajak, Korlantas Polri, Bareskrim Polri, Diskominfo Jawa Barat, data Otoritas Jasa Keuangan (OJK) melalui Indonesia Anti-Scam Centre (IASC), serta laporan peneliti keamanan siber. Sumber lengkap ada di bagian akhir. Silakan bagikan artikel ini kepada keluarga dan teman, terutama orang tua kita.
Jumat, 6 Februari 2026. Seorang perempuan di Kutai Kartanegara, Kalimantan Timur, menerima pesan WhatsApp dari orang yang mengaku petugas Dukcapil. Pengirimnya tahu nama lengkapnya dan urusan yang sedang ia jalani. Ia diminta memperbarui data lewat aplikasi bernama “IKD”. Beberapa saat setelah ia membuka tautan itu dan memasukkan datanya, lebih dari Rp100 juta di rekeningnya raib.
Ia bukan korban pertama. Disdukcapil Kutai Kartanegara mencatat sedikitnya tiga warga kehilangan uang dengan modus serupa sejak akhir 2025, dengan kerugian mulai belasan juta hingga ratusan juta rupiah. Di Bekasi, seorang warga rugi Rp66 juta. Di Purworejo, Cimahi, Pekanbaru, dan Yogyakarta, dinas kependudukan setempat sampai harus membuat konten imbauan khusus karena laporan korban terus berdatangan.
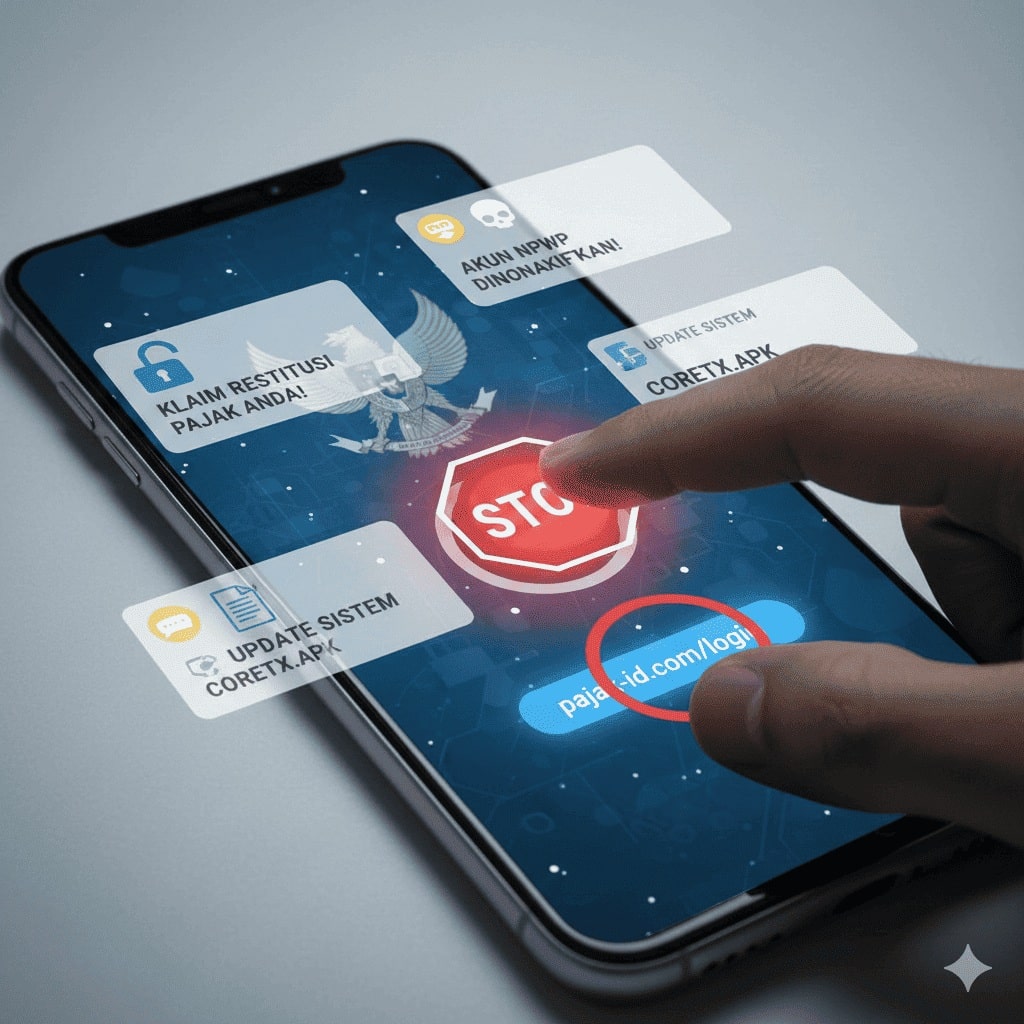
Polanya selalu sama: korban diminta memasang sebuah aplikasi atau membuka sebuah file, lalu isi mobile banking-nya terkuras. Kedoknya berganti-ganti: aktivasi IKD, pembaruan data Coretax, undangan pernikahan, resi paket, surat tilang, tagihan listrik. Tetapi senjatanya satu: file APK palsu.
Artikel ini membedah cara kerja para penipu dari awal sampai akhir, agar kita semua bisa mengenali, menolak, dan menyelamatkan diri jika terlanjur.
Seberapa Besar Masalahnya?
Angkanya mengkhawatirkan. Indonesia Anti-Scam Centre (IASC), pusat penanganan penipuan yang dibentuk OJK bersama pemerintah dan industri keuangan sejak November 2024, telah menerima lebih dari 702 ribu laporan penipuan hingga akhir September 2026. Per 28 Oktober 2026, dana korban yang berhasil diblokir mencapai Rp967,5 miliar, dan yang sudah dikembalikan kepada korban baru Rp208,9 miliar.
Pada Januari 2026, OJK melaporkan total kerugian yang dilaporkan masyarakat ke IASC telah mencapai Rp9,1 triliun. Artinya, hanya sebagian kecil uang korban yang bisa diselamatkan. Sebagian besar sudah berpindah ke rekening penampung, dipecah, dan dicairkan sebelum sempat diblokir.
Penipuan ini juga tidak lagi dikerjakan oleh pelaku lokal semata. Banyak jaringan penipuan digital beroperasi lintas negara, dengan rekening penampung dan pusat operasi yang tersebar di beberapa negara. Karena itu, IASC bersama sembilan otoritas dari negara lain menggelar operasi bersama bertajuk FRONTIER+ pada 10 Maret hingga 7 Mei 2026 untuk menangani penipuan lintas batas. Bagi korban, ini berarti satu hal: semakin lama laporan ditunda, semakin jauh uang berpindah, dan semakin kecil peluang uang itu kembali.
Tidak semua laporan itu berasal dari modus APK. Penipuan online punya banyak wajah, dari investasi bodong sampai belanja fiktif. Namun modus APK termasuk yang paling berbahaya, karena korban tidak perlu mentransfer uang sendiri. Penipulah yang mengambil alih ponsel dan mentransfernya.

Apa Itu APK, dan Mengapa Berbahaya?
APK (Android Package Kit) adalah format file untuk memasang aplikasi di ponsel Android. Setiap aplikasi di Play Store sebenarnya juga berbentuk APK, tetapi sudah melalui pemeriksaan keamanan Google sebelum bisa diunduh.
Masalahnya, Android mengizinkan pengguna memasang APK dari luar Play Store. Fitur ini disebut sideloading. Begitu sebuah APK dipasang dari WhatsApp, situs web, atau sumber lain, aplikasi itu tidak melewati pemeriksaan yang sama. Jika aplikasi itu dibuat penjahat, ia bisa meminta izin-izin berbahaya yang membuat penjahat leluasa mengendalikan ponsel korban.
Pengguna iPhone relatif lebih terlindungi karena iOS tidak mengizinkan pemasangan aplikasi sembarangan. Tetapi pengguna iPhone tetap bisa menjadi korban lewat tautan phishing, panggilan video, atau permintaan berbagi layar, seperti yang akan dibahas di bawah.
Anatomi Serangan: 7 Langkah Penipu Menguras Rekening
Dari imbauan Dukcapil, DJP, kepolisian, dan analisis peneliti keamanan siber, serangan APK umumnya berjalan dalam tujuh tahap.
Langkah 1: Mendekati dengan identitas palsu
Pelaku menghubungi korban lewat WhatsApp, SMS, atau telepon. Mereka menyamar sebagai pihak yang terdengar resmi dan wajar menghubungi kita: petugas Dukcapil, pegawai pajak, kurir ekspedisi, polisi lalu lintas, petugas PLN, BPJS, atau sekadar kenalan yang mengirim undangan pernikahan. Foto profil WhatsApp sering memakai logo instansi atau foto orang berseragam.
Langkah 2: Membangun kepercayaan dengan data pribadi korban
Inilah yang membuat banyak orang lengah. Pelaku sering sudah tahu nama lengkap, NIK, alamat, bahkan urusan yang sedang dijalani korban. Di Kutai Kartanegara, pelaku memakai dalih pembaruan data calon jemaah haji dan data pensiunan Taspen, sesuai dengan kondisi korban. Pegawai DJP mencatat penipu pajak juga memakai data pribadi yang kemungkinan berasal dari kebocoran data. Korban berpikir: “Kalau dia tahu data saya, berarti dia memang petugas.” Padahal data pribadi bisa didapat dari kebocoran, bukan bukti keaslian.
Langkah 3: Menciptakan rasa mendesak
Pelaku membuat korban merasa harus bertindak sekarang juga. Contohnya: “KTP digital Bapak akan dinonaktifkan”, “NPWP Ibu akan diblokir”, “Ada tilang yang harus dikonfirmasi hari ini”, “Paket Anda tertahan”, atau “Dana pensiun tidak bisa cair jika data belum diperbarui”. Rasa panik membuat orang berhenti berpikir kritis.
Langkah 4: Mengirim APK atau tautan
Korban lalu dikirimi file dengan nama yang meyakinkan, misalnya “IKD.apk”, “Coretax.apk”, “Surat Undangan.apk”, “Resi Pengiriman.apk”, atau “Surat Tilang.apk”. Kadang yang dikirim berupa tautan ke situs yang mirip situs resmi. Dukcapil DKI Jakarta bahkan menemukan situs palsu “pendaftaran-ikd.digital” yang muncul di urutan teratas hasil pencarian Google. Jadi, mencari lewat Google pun tidak menjamin aman.
Langkah 5: Menuntun korban memberi izin berbahaya
Saat dipasang, ponsel Android akan memperingatkan bahwa aplikasi berasal dari sumber tidak dikenal. Pelaku sudah mengantisipasinya. Lewat chat atau telepon, mereka menuntun korban: “Klik izinkan saja, Pak”, “Aktifkan yang ini supaya aplikasinya jalan”. Izin-izin yang diminta biasanya:
- Izin memasang aplikasi dari sumber tidak dikenal. Ini gerbang pertama.
- Izin membaca SMS. Untuk mencuri kode OTP yang dikirim bank.
- Izin aksesibilitas (Accessibility). Ini yang paling berbahaya. Fitur ini sebenarnya dibuat untuk membantu penyandang disabilitas, tetapi bisa disalahgunakan untuk membaca semua yang tampil di layar, mencatat apa yang diketik, dan menekan tombol secara otomatis.
- Izin membaca notifikasi. Untuk menangkap OTP yang dikirim lewat notifikasi aplikasi.
- Izin tampil di atas aplikasi lain (overlay). Untuk menampilkan halaman login palsu di atas aplikasi bank asli.
Ada juga varian tanpa APK. Di Cimahi, pelaku meminta korban melakukan panggilan video dengan alasan butuh “foto selfie” untuk verifikasi. Wajah korban diduga dipakai untuk melewati verifikasi biometrik. DJP juga memperingatkan modus penipu yang meminta wajib pajak berbagi layar (share screen) lewat panggilan WhatsApp. Dengan berbagi layar, pelaku bisa melihat PIN dan OTP yang diketik korban.
Langkah 6: Memanen data dan mengambil alih
Setelah terpasang, aplikasi palsu bekerja diam-diam. Penelitian di Telkom University terhadap APK berkedok undangan pernikahan menemukan aplikasi itu membaca semua SMS masuk, termasuk kode OTP, lalu meneruskannya ke bot Telegram milik pelaku. Varian lain yang lebih canggih memanfaatkan izin aksesibilitas untuk mengendalikan ponsel dari jarak jauh.
Perusahaan riset keamanan ThreatFabric, seperti dilaporkan The Hacker News pada Oktober 2026, menemukan trojan bernama Hirudo yang menyasar delapan aplikasi perbankan Indonesia. Trojan ini bahkan memasang versi tiruan aplikasi bank yang sudah dimodifikasi agar fitur pengaman bawaan aplikasi, seperti deteksi aksesibilitas dan perlindungan tangkapan layar, tidak berfungsi. Peneliti lain dari Cyble melaporkan trojan Remo yang menyasar lebih dari 50 aplikasi bank dan dompet kripto di Indonesia, Vietnam, dan Thailand.
Banyak aplikasi palsu juga menyembunyikan ikonnya setelah dipasang, sehingga korban mengira aplikasinya gagal terpasang atau sudah hilang. Padahal aplikasi itu tetap berjalan di latar belakang.
Langkah 7: Menguras rekening dan menghapus jejak
Dengan PIN, kata sandi, dan OTP di tangan, pelaku masuk ke mobile banking korban dan mentransfer saldo ke rekening penampung, sering kali dalam hitungan menit. Transaksi kerap dilakukan malam hari ketika korban tidur. SMS notifikasi transaksi bisa dihapus oleh malware sehingga korban baru sadar keesokan harinya. Uang lalu dipecah ke banyak rekening dan dicairkan, membuat pelacakan makin sulit.
Daftar Kedok APK Palsu yang Paling Sering Dipakai
Berikut kedok yang tercatat dalam imbauan resmi Bareskrim Polri, Korlantas, DJP, Dukcapil, dan pemerintah daerah:
| Kedok | Contoh pesan | Fakta resminya |
|---|---|---|
| Aktivasi/pembaruan IKD | “Silakan aktivasi KTP digital lewat aplikasi ini” | Aplikasi IKD resmi hanya ada di Play Store/App Store. Aktivasi wajib datang langsung ke kantor Dukcapil, kelurahan, kecamatan, atau Mal Pelayanan Publik. |
| Coretax / M-Pajak | “Mohon update data Coretax Anda dengan aplikasi terlampir” | DJP tidak pernah mengirim file APK. Pemutakhiran data dilakukan langsung di laman Coretax. |
| Undangan pernikahan | “Assalamualaikum, mohon kehadirannya” + file .apk | Undangan digital asli berupa gambar, PDF, atau tautan situs, bukan aplikasi. |
| Resi/foto paket | “Paket Anda tertahan, cek foto resinya” | Kurir tidak pernah mengirim resi dalam bentuk APK. |
| Surat tilang ETLE | “Anda terkena tilang elektronik, lihat buktinya” | Korlantas menegaskan konfirmasi ETLE resmi tidak memakai file APK. |
| Tagihan PLN/BPJS/pajak | “Tagihan Anda menunggak, lihat rinciannya” | Tagihan resmi dicek lewat aplikasi atau situs resmi, bukan file kiriman. |
| Data haji/pensiun | “Data jemaah/Taspen harus diperbarui” | Pembaruan dilakukan lewat kanal resmi instansi terkait. |
| Lowongan kerja/hadiah | “Selamat, Anda terpilih! Unduh formulirnya” | Dokumen pekerjaan dan hadiah tidak pernah berbentuk aplikasi. |
Satu Aturan Emas yang Harus Diingat
⚠️ INSTANSI RESMI TIDAK PERNAH MENGIRIM FILE .APK
Dukcapil, Ditjen Pajak, polisi, PLN, BPJS, bank, maupun kurir tidak pernah mengirim aplikasi lewat WhatsApp atau SMS. Jika ada yang mengirim file berakhiran .apk, itu pasti penipuan.
- Jangan buka, jangan pasang, langsung hapus.
- Blokir dan laporkan nomornya.
- Jangan pernah beri OTP, PIN, atau berbagi layar kepada siapa pun.
- Unduh aplikasi hanya dari Play Store atau App Store, dan cek nama pengembangnya.
- Ragu? Telepon kantor resminya lewat nomor dari situs resmi, bukan dari chat.
Prinsip ini ditegaskan banyak instansi. Diskominfo Jawa Barat menulis, “Pihak instansi resmi, perbankan, maupun kurir ekspedisi tidak pernah mengirimkan file dokumen berformat ‘apk’.” Kepala Disdukcapil Kutai Kartanegara Muhammad Iryanto menegaskan, “Dukcapil Kukar tidak pernah menghubungi warga untuk melakukan aktivasi IKD.” DJP pun mengingatkan, “Hati-hati jika ada pihak yang meminta kamu melakukan update data, apalagi sampai mengirimkan file APK untuk diunduh.”

Mengapa Orang Pintar Pun Bisa Tertipu?
Korban penipuan APK bukan hanya orang yang “gaptek”. Pegawai kantoran, pengusaha, bahkan orang yang paham teknologi pun bisa terjebak. Penipu tidak mengandalkan kebodohan korban, melainkan memanfaatkan cara kerja otak manusia yang wajar:
- Otoritas. Kita terbiasa patuh pada “petugas”. Pesan yang mengatasnamakan Dukcapil, pajak, atau polisi membuat orang segan bertanya balik.
- Urgensi. Ancaman pemblokiran atau denda memicu panik. Dalam kondisi panik, bagian otak yang berpikir logis bekerja lebih lambat.
- Keakraban. Undangan pernikahan dan paket kiriman adalah hal sehari-hari. Kita membukanya hampir tanpa berpikir, apalagi jika sedang menunggu paket.
- Bukti palsu. Data pribadi yang tepat, logo resmi, dan bahasa birokrasi membuat pesan terlihat sah.
- Kelelahan dan momen lengah. Pesan sering datang saat kita sibuk, di jalan, atau menjelang tidur, ketika kewaspadaan sedang rendah.
Menyadari bahwa siapa pun bisa tertipu justru membuat kita lebih waspada. Sikap “saya tidak mungkin kena” adalah celah yang paling disukai penipu.
Mitos dan Fakta
- Mitos: “Kalau cuma dibuka, tidak apa-apa, asal tidak diisi data.”
Fakta: Begitu APK dipasang dan diberi izin, aplikasi bisa bekerja tanpa Anda mengisi apa pun. Ia membaca SMS dan layar secara diam-diam. - Mitos: “Saya pakai iPhone, jadi pasti aman.”
Fakta: iPhone memang tidak bisa memasang APK, tetapi penggunanya tetap bisa tertipu lewat situs phishing, panggilan video, atau permintaan berbagi layar. - Mitos: “Bank pasti mengganti uang yang hilang.”
Fakta: Jika transaksi dilakukan dengan PIN dan OTP yang sah, bank bisa menganggapnya sebagai transaksi nasabah sendiri. Peluang pengembalian bergantung pada seberapa cepat laporan dibuat dan apakah dana masih bisa diblokir. - Mitos: “Penipu tahu NIK saya, jadi pasti petugas resmi.”
Fakta: Data pribadi banyak beredar akibat kebocoran data. Mengetahui data Anda bukan bukti identitas pelaku.
Ciri-Ciri Pesan Penipuan yang Mudah Dikenali
- Datang dari nomor tidak dikenal, meski foto profilnya logo instansi atau foto berseragam.
- Ada lampiran berakhiran .apk, atau tautan yang domainnya aneh (bukan .go.id untuk instansi pemerintah).
- Bernada mendesak atau menakut-nakuti: akan diblokir, dinonaktifkan, didenda, atau paket dikembalikan.
- Meminta data rahasia: OTP, PIN, kata sandi, nama ibu kandung, foto selfie, atau berbagi layar.
- Menuntun Anda mengaktifkan pengaturan seperti “Izinkan dari sumber ini” atau “Aksesibilitas”.
- Menawarkan bantuan instalasi: “Saya bantu pasangkan ya, Pak, ikuti langkah saya”.
- Ejaan atau tata bahasa janggal, meski pelaku kini makin rapi.
Pengaturan Ponsel yang Membuat Anda Lebih Aman
Selain waspada, ada beberapa pengaturan sederhana yang bisa mengurangi risiko secara signifikan, terutama untuk ponsel orang tua:
- Pastikan Google Play Protect aktif. Buka Play Store, ketuk foto profil, pilih Play Protect, dan pastikan pemindaian aktif. Fitur ini bisa mendeteksi dan memblokir aplikasi berbahaya.
- Jangan pernah izinkan “Instal aplikasi tidak dikenal” untuk WhatsApp, browser, atau aplikasi pengelola file. Cek di Pengaturan, Aplikasi, Akses khusus, Instal aplikasi tidak dikenal, dan pastikan semuanya tidak diizinkan.
- Periksa daftar aplikasi dengan izin Aksesibilitas. Di Pengaturan, Aksesibilitas, lihat apakah ada aplikasi asing yang diberi izin. Jika ada yang tidak Anda kenal, matikan dan hapus aplikasinya.
- Perbarui sistem operasi dan aplikasi bank. Pembaruan sering berisi perbaikan keamanan.
- Atur batas transfer harian di mobile banking serendah kebutuhan Anda. Jika terjadi pembobolan, kerugian bisa dibatasi.
- Aktifkan notifikasi transaksi lewat aplikasi dan email, bukan hanya SMS, agar transaksi mencurigakan cepat ketahuan.
- Untuk orang tua, pertimbangkan memisahkan rekening: simpan sebagian besar dana di rekening yang tidak terhubung ke mobile banking, dan isi rekening transaksi seperlunya.
Terlanjur Memasang APK? Lakukan Ini Segera
Waktu sangat menentukan. Semakin cepat bertindak, semakin besar peluang dana diselamatkan. Lakukan langkah-langkah berikut secepat mungkin:
- Putuskan koneksi internet. Aktifkan mode pesawat atau matikan data seluler dan Wi-Fi agar pelaku tidak bisa lagi mengendalikan ponsel.
- Hubungi bank Anda dari ponsel lain. Gunakan nomor layanan resmi yang tertera di balik kartu ATM atau situs resmi bank. Minta pemblokiran rekening, kartu, dan akses mobile banking.
- Laporkan ke IASC melalui situs resmi iasc.ojk.go.id, atau minta bank Anda meneruskan laporan ke IASC. Sistem ini dirancang untuk memblokir dana di rekening penampung secepat mungkin, sebelum dicairkan. Waspadai situs palsu yang mengatasnamakan IASC.
- Ganti kata sandi email, media sosial, dan akun penting lain, menggunakan perangkat lain yang aman.
- Bersihkan ponsel. Hapus aplikasi mencurigakan. Karena banyak malware menyembunyikan diri, cara paling aman adalah mencadangkan foto dan kontak penting, lalu melakukan reset pabrik.
- Buat laporan polisi, termasuk melalui patrolisiber.id, dan simpan semua bukti: tangkapan layar chat, nomor pelaku, file APK, dan mutasi rekening.
- Laporkan nomor dan tautan pelaku lewat aduannomor.id, aduankonten.id, dan cek rekening penampung di cekrekening.id, agar tidak ada korban berikutnya.
- Beri tahu kontak Anda. Pelaku bisa memakai WhatsApp korban untuk menyebarkan APK yang sama ke teman dan keluarga.
Lindungi Orang Tua dan Keluarga Kita
Banyak korban adalah orang tua, pensiunan, dan warga yang baru belajar memakai ponsel pintar. Mereka cenderung percaya pada pesan yang mengatasnamakan instansi pemerintah dan merasa sungkan menolak “petugas”. Padahal merekalah yang sering memegang tabungan pensiun atau dana haji.
Luangkan waktu untuk duduk bersama mereka. Periksa pengaturan ponselnya, matikan izin pemasangan dari sumber tidak dikenal, dan sepakati satu aturan sederhana: “Kalau ada yang kirim file atau minta kode, jangan dibuka, telepon anak dulu.” Satu kalimat itu bisa menyelamatkan tabungan seumur hidup.
Anda juga bisa meneruskan pesan singkat ini ke grup keluarga:
⚠️ Waspada APK palsu! Dukcapil, Pajak, Polisi, PLN, BPJS, bank, dan kurir TIDAK PERNAH mengirim file .apk lewat WhatsApp. Kalau ada yang kirim undangan, resi, surat tilang, atau “aplikasi IKD/Coretax” berbentuk .apk, JANGAN DIBUKA, langsung hapus dan blokir. Jangan pernah kasih kode OTP, PIN, atau share screen ke siapa pun. Kalau ragu, tanya keluarga dulu.
Penutup
Penipu tidak membobol bank. Mereka membobol rasa percaya kita. Secanggih apa pun pengamanan aplikasi bank, semuanya bisa runtuh ketika korban sendiri yang memasang aplikasi pelaku dan memberinya izin. Itulah sebabnya edukasi adalah benteng pertama dan terkuat.
Data IASC menunjukkan ratusan ribu laporan dan triliunan rupiah kerugian. Di balik setiap angka itu ada orang tua yang kehilangan dana pensiun, keluarga yang kehilangan tabungan haji, dan pekerja yang kehilangan gaji sebulan. Jangan biarkan orang terdekat kita menjadi angka berikutnya. Bagikan artikel ini.
Sumber
- Kaltim Today: Ratusan Juta Raib Setelah Klik IKD Palsu, Disdukcapil Kukar Tegaskan Aktivasi Tak Lewat Pesan WA
- Dukcapil DKI Jakarta: Link Palsu Aktivasi IKD Muncul di Urutan Teratas Google
- Republika: Waspada Penipuan Berkedok Aktivasi IKD di Cimahi
- Disdukcapil Purworejo: Waspada Penipuan Aktivasi IKD
- Dindukcapil Kota Yogyakarta: Waspada Penipuan Berkedok Aktivasi IKD
- Riauin: Disdukcapil Pekanbaru Ingatkan Bahaya Tautan APK Bodong
- Bogor Daily: Disdukcapil Kota Bogor Imbau Masyarakat Waspada Penipuan
- DDTC News: Waspada, Ada Penipuan WP Diminta Update Data Coretax lewat File APK
- DDTC News: Marak Penipu dengan Modus Bantu Instal Coretax
- Pajak.go.id: Waspada 5 Modus Penipuan Pajak Digital
- Ortax: DJP Imbau Waspada Modus Penipuan Berkedok Perubahan Data Coretax
- Antara: OJK: IASC Blokir Rp967,5 Miliar Dana Terkait Penipuan
- OJK: Indonesia Anti-Scam Centre Berhasil Kembalikan Rp161 Miliar Dana Masyarakat
- OJK: IASC Gelar Operasi Bersama Penanganan Penipuan Lintas Negara
- Garton News: IASC Terima 702 Ribu Laporan Penipuan
- Pemkab Sarolangun: Waspada Modus Penipuan File APK
- Koran Gala: Dikirimi Undangan Lewat WhatsApp? Cek Dulu
- Telkom University: Analisis Malware Trojan dalam File Undangan Pernikahan APK
- The Hacker News: Hirudo Android Trojan Uses Patched Banking Apps
- Cyble: Remo Android Trojan Targets 50+ Banking Apps